Domain doppelbriefkasten.de kaufen?
Wir ziehen mit dem Projekt
doppelbriefkasten.de um.
Sind Sie am Kauf der Domain
doppelbriefkasten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain doppelbriefkasten.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Relaxdays Paketbox für Boden- & Wandmontage SchwarzFür einen sicheren und komfortablen Empfang Deiner Pakete sorgt dieser elegante Paketbriefkasten. In dem großen Fach kannst Du bequem in Deiner Abwesenheit Pakete, große Briefumschlage und andere Sendungen erhalten. Dank der Einwurfklappe ist von außen kein Zugriff mehr auf die Pakete möglich. Das abschließbare Fach garantiert, dass nur berechtigte Personen den Inhalt aus dem Postkasten entnehmen können. Zudem überzeugt der Paketkasten mit seinem modernen Design.Paketbox im Detail- Maße H x B x T: ca. 56 x 45,5 x 44 cm- Innenmaße H x B x T: ca. 46 x 43,5 x 40,5 cm- Gewicht: ca. 13,8 kg- Material: pulverbeschichtetes Eisen- Verschiedene FarbenPostkasten für Päckchen- Sicherer Empfang von Paketen und anderen Sendungen auch bei Abwesenheit- Mit Klappe zum Einwurf für Pakete als Diebstahlschutz- Großes Fach ist abschließbar - Inklusive 4 Schlüsseln- Wetterfeste Konstruktion schützt zuverlässig vor Regen und Sonne- Modernes Design aus pulverbeschichtetem Eisen für den Außenbereich- Inkl. Montagematerial für stabile Befestigung auf dem Boden oder an der WandLieferumfang- 1x Briefkasten- 4x Schlüssel- Mit Anleitung- Mit Montagematerial- Dekoartikel sind nicht im Lieferumfang enthalten134,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
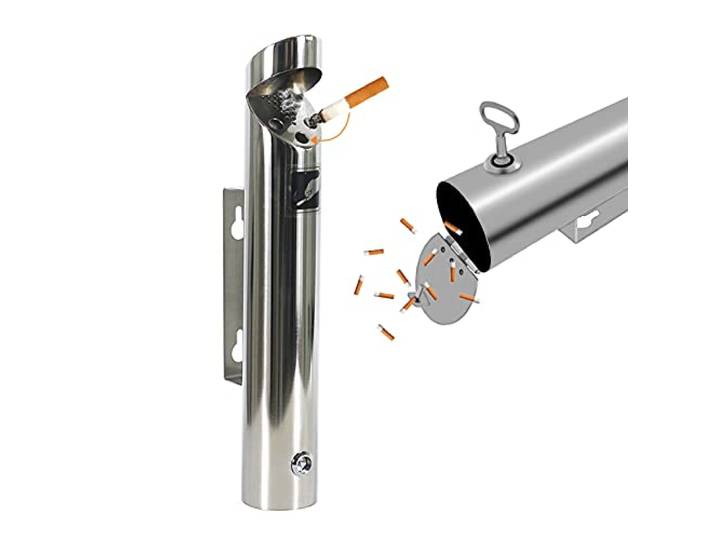
Aschenbecher for den Außenbereich, Edelstahl 304, zur WandmontageAschenbecher for den Außenbereich, Edelstahl 304, zur Wandmontage. Größe: 46 * 7,5 cm Schlitzaschenbecher – Dies ist ein an der Wand montierter Mülleimer mit einem Aschenbecher aus Edelstahl oben zur Entsorgung von Zigaretten. Mit Spezialverschluss zur Reinigung. Einzigartiges Design spart Platz. Dieser Aschenbecher wurde entwickelt, um weggeworfene Zigarettenkippen zu verdecken, unansehnlichen Müll und Gerüche zu reduzieren und dafür zu sorgen, dass der Raucherbereich sauber und ordentlich bleibt. Farbe:Ashtrays Wall Mounted171,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
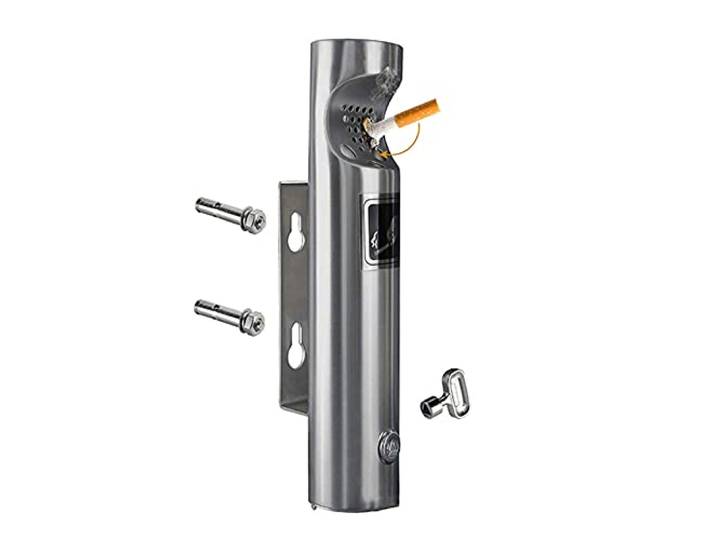
Aschenbecher zur Wandmontage aus Edelstahl for den AußenbereichAschenbecher zur Wandmontage aus Edelstahl for den Außenbereich. Dieser Aschenbecher wurde entwickelt, um weggeworfene Zigarettenkippen zu verdecken, unansehnlichen Müll und Gerüche zu reduzieren und dafür zu sorgen, dass der Raucherbereich sauber und ordentlich bleibt. Farbe:One Color168,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Darf man eine Warensendung in die neue Paketbox werfen?
Ja, man darf eine Warensendung in eine neue Paketbox werfen, sofern die Größe der Sendung in die Box passt und die Box für den Versand von Waren zugelassen ist. Es ist jedoch ratsam, sich vorher über die genauen Richtlinien und Vorschriften des jeweiligen Paketdienstes zu informieren. **
-
Was ist der Unterschied zwischen einer Packstation und einer Paketbox?
Eine Packstation ist ein automatisierter Schließfachservice, der von DHL betrieben wird. Kunden können ihre Pakete an einer Packstation abholen oder dort auch ihre eigenen Pakete versenden. Eine Paketbox hingegen ist in der Regel ein fest installierter Briefkasten oder ein Schließfach, der von verschiedenen Anbietern wie z.B. der Deutschen Post oder privaten Unternehmen betrieben wird. Kunden können ihre Pakete in der Paketbox abholen, aber normalerweise nicht versenden. **


Warum heißt Edelstahl Edelstahl?
Edelstahl wird als "edel" bezeichnet, weil er im Vergleich zu anderen Stahlsorten eine höhere Reinheit aufweist. Diese Reinheit wird durch den hohen Anteil an Legierungselementen wie Chrom und Nickel erreicht, die dem Stahl seine besonderen Eigenschaften verleihen. Edelstahl ist besonders korrosionsbeständig, langlebig und pflegeleicht, was ihn für viele Anwendungen in der Industrie und im Alltag sehr wertvoll macht. Darüber hinaus hat Edelstahl eine glänzende Oberfläche, die ihm ein ansprechendes Aussehen verleiht und ihn von anderen Stahlsorten unterscheidet. Insgesamt ist Edelstahl also aufgrund seiner Reinheit, Beständigkeit und Ästhetik als "edel" bekannt. **
Ist Edelstahl gleich Edelstahl?
Nein, Edelstahl ist nicht gleich Edelstahl. Es gibt verschiedene Arten von Edelstahllegierungen, die je nach Zusammensetzung unterschiedliche Eigenschaften aufweisen. Diese Eigenschaften können beispielsweise die Korrosionsbeständigkeit, Härte oder Hitzebeständigkeit betreffen. Daher ist es wichtig, die genaue Legierung und Zusammensetzung von Edelstahl zu kennen, um sicherzustellen, dass er für den jeweiligen Verwendungszweck geeignet ist. Es ist ratsam, sich vor dem Kauf oder der Verwendung von Edelstahl über die spezifischen Eigenschaften und Anwendungen zu informieren, um die bestmögliche Leistung zu erzielen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
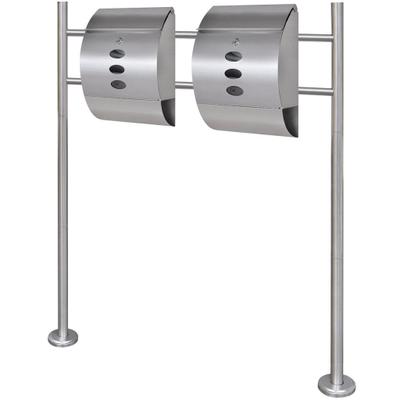
Helloshop26 - Moderner Doppelbriefkasten aus Edelstahl auf Füßen 120 cmDieser robuste Doppelbriefkasten aus Edelstahl besticht durch sein elegantes und modernes Design. Das Set besteht aus einem Ständer und zwei separaten Briefkästen jeweils mit Briefeinwurf einem praktischen Schloss mit zwei Schlüsseln einem...228,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Relaxdays Paketbox für Boden- & Wandmontage SchwarzFür einen sicheren und komfortablen Empfang Deiner Pakete sorgt dieser elegante Paketbriefkasten. In dem großen Fach kannst Du bequem in Deiner Abwesenheit Pakete, große Briefumschlage und andere Sendungen erhalten. Dank der Einwurfklappe ist von außen kein Zugriff mehr auf die Pakete möglich. Das abschließbare Fach garantiert, dass nur berechtigte Personen den Inhalt aus dem Postkasten entnehmen können. Zudem überzeugt der Paketkasten mit seinem modernen Design.Paketbox im Detail- Maße H x B x T: ca. 56 x 45,5 x 44 cm- Innenmaße H x B x T: ca. 46 x 43,5 x 40,5 cm- Gewicht: ca. 13,8 kg- Material: pulverbeschichtetes Eisen- Verschiedene FarbenPostkasten für Päckchen- Sicherer Empfang von Paketen und anderen Sendungen auch bei Abwesenheit- Mit Klappe zum Einwurf für Pakete als Diebstahlschutz- Großes Fach ist abschließbar - Inklusive 4 Schlüsseln- Wetterfeste Konstruktion schützt zuverlässig vor Regen und Sonne- Modernes Design aus pulverbeschichtetem Eisen für den Außenbereich- Inkl. Montagematerial für stabile Befestigung auf dem Boden oder an der WandLieferumfang- 1x Briefkasten- 4x Schlüssel- Mit Anleitung- Mit Montagematerial- Dekoartikel sind nicht im Lieferumfang enthalten134,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aschenbecher for den Außenbereich, Edelstahl 304, zur WandmontageAschenbecher for den Außenbereich, Edelstahl 304, zur Wandmontage. Größe: 46 * 7,5 cm Schlitzaschenbecher – Dies ist ein an der Wand montierter Mülleimer mit einem Aschenbecher aus Edelstahl oben zur Entsorgung von Zigaretten. Mit Spezialverschluss zur Reinigung. Einzigartiges Design spart Platz. Dieser Aschenbecher wurde entwickelt, um weggeworfene Zigarettenkippen zu verdecken, unansehnlichen Müll und Gerüche zu reduzieren und dafür zu sorgen, dass der Raucherbereich sauber und ordentlich bleibt. Farbe:Ashtrays Wall Mounted171,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Aschenbecher zur Wandmontage aus Edelstahl for den AußenbereichAschenbecher zur Wandmontage aus Edelstahl for den Außenbereich. Dieser Aschenbecher wurde entwickelt, um weggeworfene Zigarettenkippen zu verdecken, unansehnlichen Müll und Gerüche zu reduzieren und dafür zu sorgen, dass der Raucherbereich sauber und ordentlich bleibt. Farbe:One Color168,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eckert, Claudia: IT-SicherheitIT-Sicherheit , Konzepte - Verfahren - Protokolle , Luft- & Hydraulikfederung > Sportfederung , Auflage: 11. Auflage, Erscheinungsjahr: 20230220, Produktform: Leinen, Titel der Reihe: De Gruyter Studium##, Autoren: Eckert, Claudia, Auflage: 23011, Auflage/Ausgabe: 11. Auflage, Seitenzahl/Blattzahl: 1022, Abbildungen: 200 b/w ill., 40 b/w tbl., Themenüberschrift: COMPUTERS / Security / General, Keyword: IT-Systeme; Netzwerksicherheit; IT security; IT systems; protocols; network security, Fachschema: Datenschutz~Kryptografie~Verschlüsselung~Informatik, Fachkategorie: Praktische Anwendung für Informationstechnologien~Kryptografie, Verschlüsselungstechnologie~Informatik, Warengruppe: HC/Informatik, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVIII, Seitenanzahl: 1022, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 238, Breite: 182, Höhe: 60, Gewicht: 1819, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 9617850, Vorgänger EAN: 9783110551587 9783486778489 9783486721386 9783486706871 9783486589993, Alternatives Format EAN: 9783110985269 9783110985115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5423299,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Darf man eine Warensendung in die neue Paketbox werfen?
Ja, man darf eine Warensendung in eine neue Paketbox werfen, sofern die Größe der Sendung in die Box passt und die Box für den Versand von Waren zugelassen ist. Es ist jedoch ratsam, sich vorher über die genauen Richtlinien und Vorschriften des jeweiligen Paketdienstes zu informieren. **
-
Was ist der Unterschied zwischen einer Packstation und einer Paketbox?
Eine Packstation ist ein automatisierter Schließfachservice, der von DHL betrieben wird. Kunden können ihre Pakete an einer Packstation abholen oder dort auch ihre eigenen Pakete versenden. Eine Paketbox hingegen ist in der Regel ein fest installierter Briefkasten oder ein Schließfach, der von verschiedenen Anbietern wie z.B. der Deutschen Post oder privaten Unternehmen betrieben wird. Kunden können ihre Pakete in der Paketbox abholen, aber normalerweise nicht versenden. **
-
Warum heißt Edelstahl Edelstahl?
Edelstahl wird als "edel" bezeichnet, weil er im Vergleich zu anderen Stahlsorten eine höhere Reinheit aufweist. Diese Reinheit wird durch den hohen Anteil an Legierungselementen wie Chrom und Nickel erreicht, die dem Stahl seine besonderen Eigenschaften verleihen. Edelstahl ist besonders korrosionsbeständig, langlebig und pflegeleicht, was ihn für viele Anwendungen in der Industrie und im Alltag sehr wertvoll macht. Darüber hinaus hat Edelstahl eine glänzende Oberfläche, die ihm ein ansprechendes Aussehen verleiht und ihn von anderen Stahlsorten unterscheidet. Insgesamt ist Edelstahl also aufgrund seiner Reinheit, Beständigkeit und Ästhetik als "edel" bekannt. **
-
Ist Edelstahl gleich Edelstahl?
Nein, Edelstahl ist nicht gleich Edelstahl. Es gibt verschiedene Arten von Edelstahllegierungen, die je nach Zusammensetzung unterschiedliche Eigenschaften aufweisen. Diese Eigenschaften können beispielsweise die Korrosionsbeständigkeit, Härte oder Hitzebeständigkeit betreffen. Daher ist es wichtig, die genaue Legierung und Zusammensetzung von Edelstahl zu kennen, um sicherzustellen, dass er für den jeweiligen Verwendungszweck geeignet ist. Es ist ratsam, sich vor dem Kauf oder der Verwendung von Edelstahl über die spezifischen Eigenschaften und Anwendungen zu informieren, um die bestmögliche Leistung zu erzielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.